NIS2: Warum Geschäftsführer jetzt persönlich haften - und wer überhaupt betroffen ist
NIS2 klingt nach einem Thema für die IT-Abteilung. Ist es aber nicht mehr.
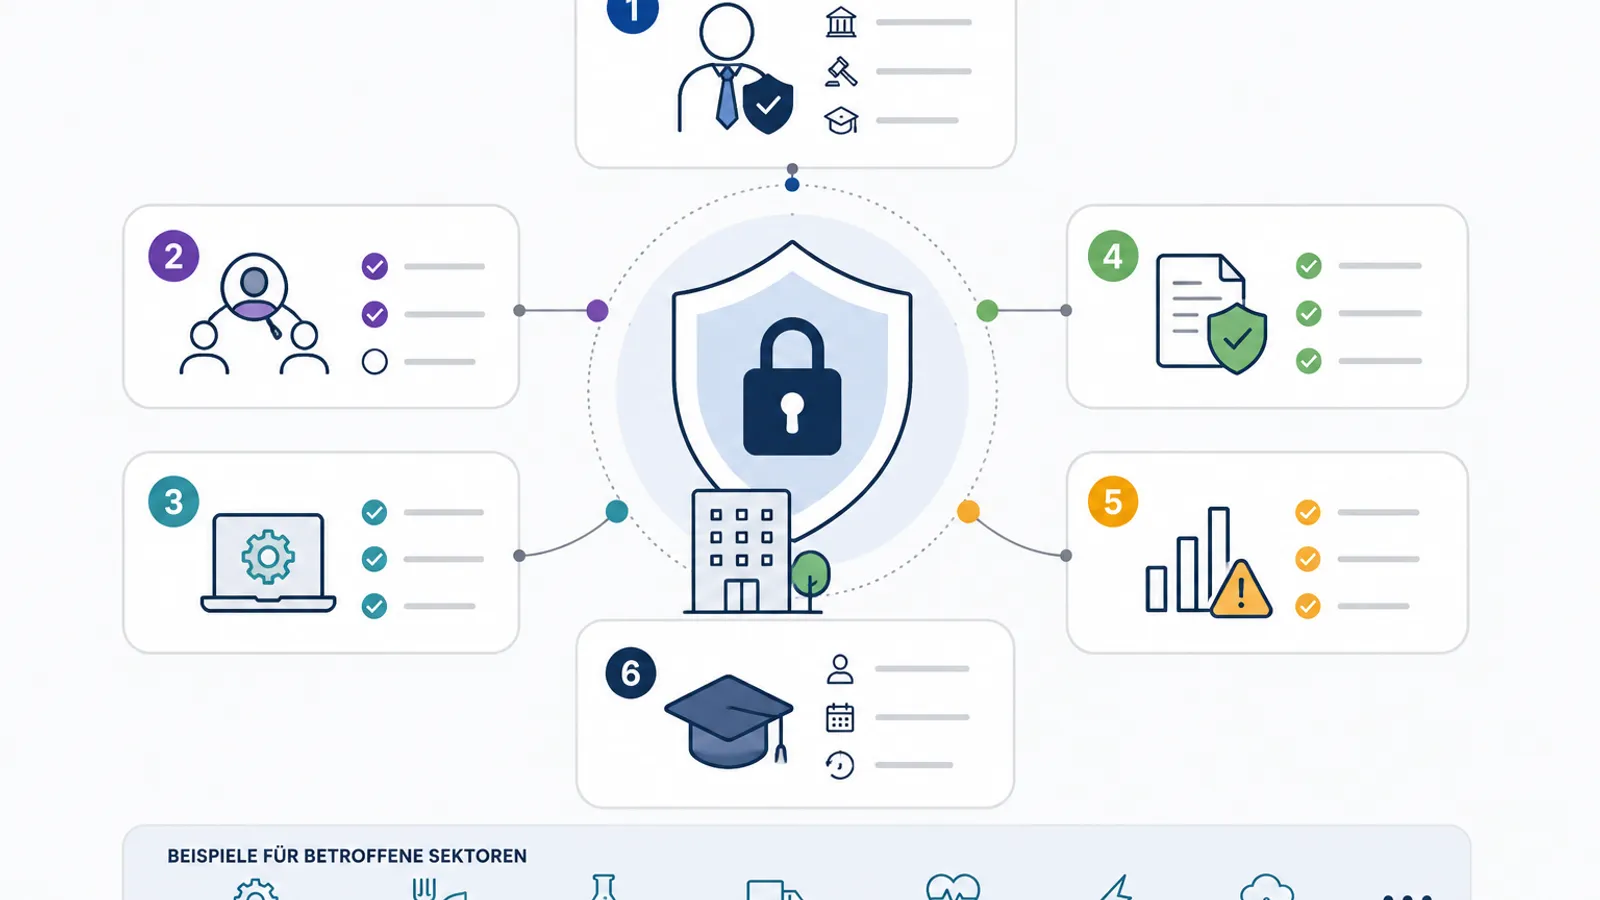
NIS2 klingt nach einem Thema für die IT-Abteilung. Ist es aber nicht mehr. Mit dem deutschen Umsetzungsgesetz wird Cybersicherheit zur Chefsache - und Geschäftsführer haften persönlich. Dieser Beitrag erklärt, wer betroffen ist, was die Haftung bedeutet und warum nicht jeder Mittelständler in Panik verfallen muss.
Seit Dezember 2025 ist NIS2 geltendes Recht
Das NIS2-Umsetzungsgesetz (NIS2UmsuCG) ist seit dem 6. Dezember 2025 in Kraft - ohne Übergangsfrist. Es novelliert vor allem das BSI-Gesetz und erweitert den Kreis der beaufsichtigten Unternehmen von rund 4.500 auf über 29.500. Das BSI-Registrierungsportal ist seit Januar 2026 online, die erste Registrierungsfrist lief bereits am 6. März 2026 ab.
Wer ist betroffen - und wer nicht
Hier wird es wichtig, ehrlich zu bleiben: NIS2 betrifft nicht jeden. Direkt reguliert sind in der Regel Unternehmen ab 50 Mitarbeitern oder 10 Millionen Euro Jahresumsatz, die in einem der 18 Sektoren tätig sind - dazu gehören unter anderem Maschinenbau, Lebensmittelproduktion, Chemie, Logistik und digitale Dienste.
Aber: Auch kleinere Unternehmen können über die Hintertür betroffen sein. Das Gesetz verpflichtet regulierte Firmen, die Sicherheit in ihrer Lieferkette zu prüfen. Große Kunden fordern deshalb von ihren Zulieferern zunehmend den Nachweis über IT-Sicherheitsmaßnahmen. Wer hier nicht liefern kann, riskiert, von der Lieferantenliste zu fliegen.
Die persönliche Haftung - das eigentlich Neue
Der entscheidende Paragraph ist § 38 BSIG. Er verpflichtet die Geschäftsleitung, die Risikomanagementmaßnahmen persönlich zu billigen, ihre Umsetzung zu überwachen und regelmäßig an Cybersicherheitsschulungen teilzunehmen. Diese Verantwortung ist nicht delegierbar. Sie können die Umsetzung an die IT oder einen Dienstleister geben - die Verantwortung bleibt bei Ihnen.
Verletzt die Geschäftsführung diese Pflichten schuldhaft, haftet sie gegenüber der eigenen Gesellschaft für den entstandenen Schaden. Bei einem Ransomware-Angriff, der vermeidbar gewesen wäre, kann das teuer werden. Eine Cyberversicherung deckt Bußgelder übrigens meist nicht ab.
Was jetzt sinnvoll ist
- Betroffenheit prüfen: Fallen Sie unter die Schwellenwerte und Sektoren? Das BSI bietet dafür eine Betroffenheitsprüfung an.
- Falls betroffen: BSI-Registrierung nachholen, falls noch nicht geschehen - eine verspätete Registrierung ist besser als keine.
- Klare Berichtswege zwischen IT-Sicherheit und Geschäftsführung einrichten.
- Bestehendes ISMS nach ISO 27001 prüfen - das deckt erfahrungsgemäß 70 bis 80 Prozent der Anforderungen ab.
NIS2 ist kein KI-Thema - aber es zeigt, wie ernst Datensicherheit inzwischen genommen wird. Wer KI in Vertrieb und Verwaltung einführt, sollte saubere Grundlagen haben: klar geregelt, welche Daten wohin fließen. Genau hier setzen wir bei DH Studio Consulting an, wenn wir Mittelständler aus OWL und deutschlandweit bei der KI-Einführung begleiten.
Ein Thema betrifft Sie direkt?
Im kostenlosen Erstgespräch am Telefon klären wir, was es für Ihr Unternehmen bedeutet. 20 Minuten, ohne Verkaufsdruck.
David Hirschhäuser
KI-Berater und Gründer von DH Studio Consulting in Bünde. Über 30 Jahre Vertrieb, IHK-zertifiziert im Bereich KI. Er begleitet mittelständische Unternehmen dabei, KI dort einzusetzen, wo sie im Tagesgeschäft wirklich zählt.
Mehr über David